早上在家回信,上午進辦公室開會,下午到客戶那裡簡報,晚上在咖啡廳把報告收尾。同一台筆電,一天連了四個不同的網路。
哪一個網路最安全?很多公司的直覺答案是「辦公室」,因為那裡有防火牆。但換個角度想:如果這台筆電只有在辦公室才受到保護,它一天裡大半的時間都沒有防護。
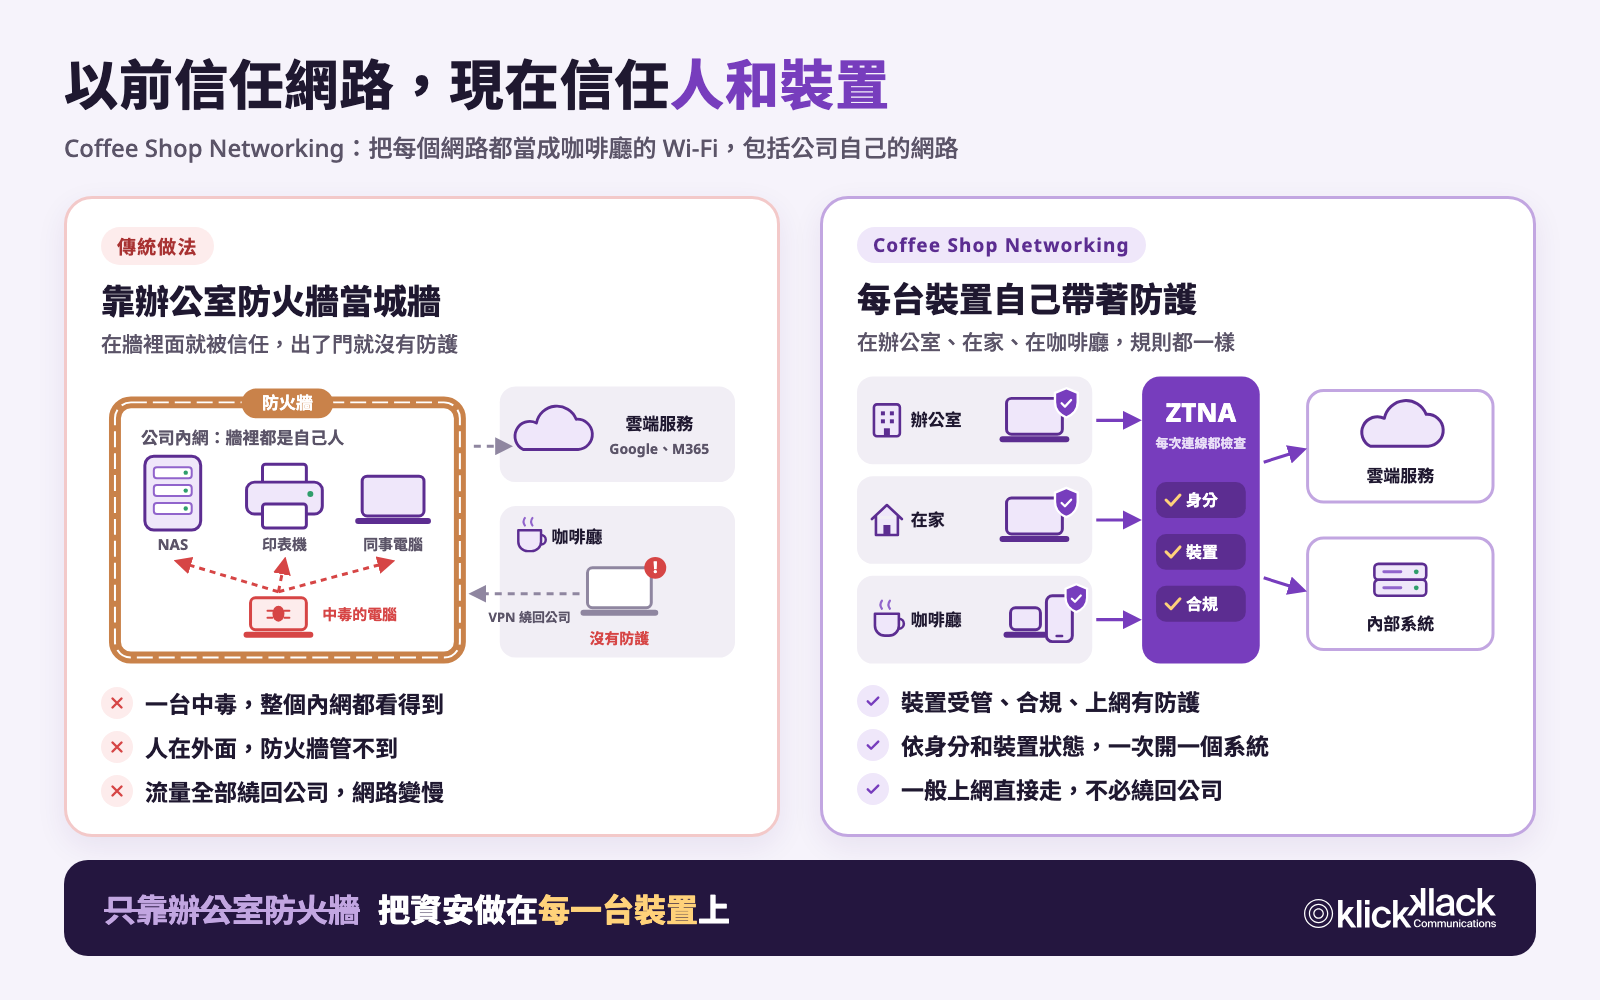
Coffee Shop Networking(咖啡廳網路)就是反過來想:把每個網路都當成咖啡廳的 Wi-Fi,包括公司自己的網路。 資安不再靠「連在哪裡」,而是做在每一台裝置上。
什麼是 Coffee Shop Networking?
在咖啡廳上網時,你不會以為隔壁桌的人值得信任,也不會期待咖啡廳的網路幫你擋掉惡意網站。你會確認自己的裝置有更新、有防護,要用公司的系統就先登入、通過驗證。
Coffee Shop Networking 就是把這個習慣套用到所有地方:
- 公司網路只負責上網:辦公室的網路跟咖啡廳一樣,提供快又穩的連線,但不會因為人在公司裡就多給權限。
- 信任看的是人和裝置:能不能用公司的系統,看的是你是誰、用的裝置是不是公司管理的、現在的狀態安不安全。
- 在哪裡都一樣:在辦公室、在家、在咖啡廳,套用的是同一套規則。
這個名詞近幾年在國外的網路與資安業界開始流行,背後的原則就是常聽到的零信任(Zero Trust):
- 美國 NIST 的零信任架構文件 SP 800-207(2020 年)寫明:不會只因為使用者或裝置所在的實體位置、網路位置,例如在公司內網還是在網際網路上,就預設信任它。
- 英國國家網路安全中心(NCSC)的零信任原則裡有一條:不要信任任何網路,包括你自己的。裝置和服務之間的每一段網路,包括公司內部的網路,都不該被當成可以信任的。
- 台灣的政府零信任架構由國家資通安全研究院推動,以身分鑑別、設備鑑別、信任推斷三大機制為核心。其中設備鑑別要確認使用者的設備是受機關管理的設備,且在可接受的資安狀態,目的之一就是因應遠距與居家辦公。
只靠辦公室防火牆,會有哪些破口?
過去的做法像一座城堡:公司網路外圍有一道防火牆當城牆,牆裡面的人和裝置都被當成自己人。在大家都坐在辦公室、資料都放在機房的年代,這很合理。但現在至少有四個破口:
- 人一出門,防護就跟著消失:筆電在家裡、咖啡廳、機場上網時,公司的防火牆管不到。避開釣魚網站、惡意下載,只能靠同仁自己小心。
- 進了城牆,就被當成自己人:一台中毒的筆電只要接上公司網路,就可能直接看到 NAS、印表機和其他電腦。攻擊者最喜歡這種「進來之後就暢行無阻」的環境。
- 為了管控,所有流量都繞回公司:有些公司要求同仁在外面也把所有流量經過 VPN 繞回公司,再從公司的防火牆出去。結果網路變慢、公司頻寬被塞滿,同仁乾脆把 VPN 關掉。
- 資料早就不在機房裡:郵件、文件、客戶資料已經放在 Google Workspace、Microsoft 365 和各種雲端服務上。辦公室的防火牆守著的,常常是一間越來越空的機房。
把資安做在裝置上:四道防線
Coffee Shop Networking 的做法,是讓每一台裝置自己帶著防護走。具體來說是四件事。
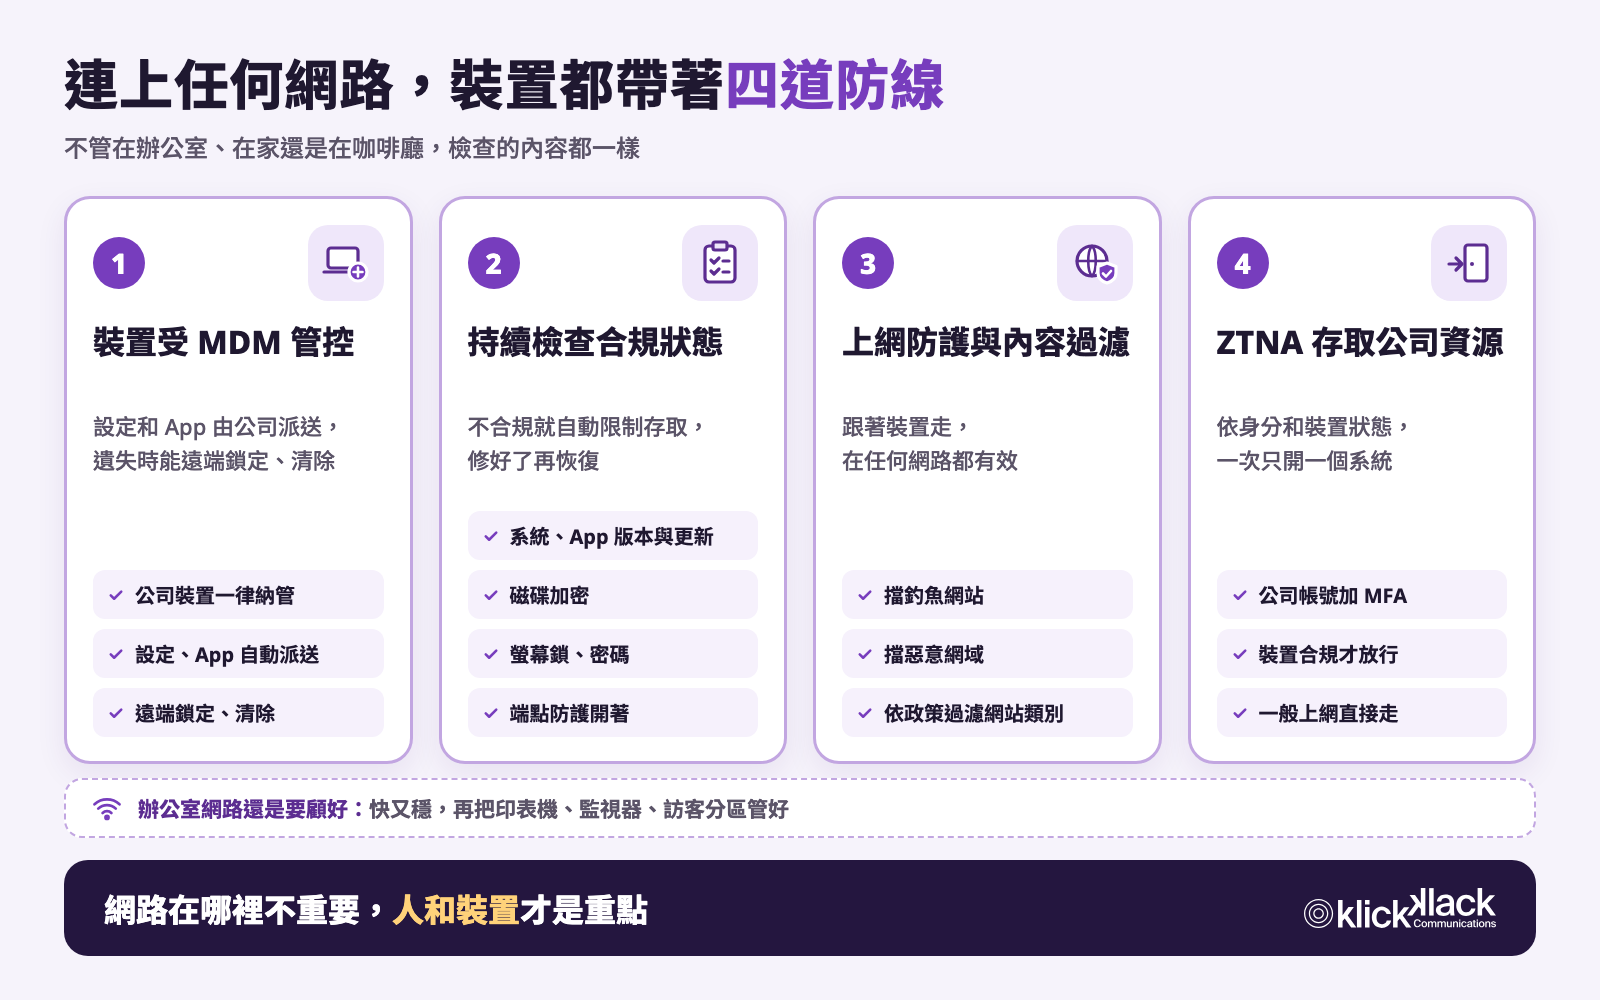
1. 裝置受 MDM 管控
MDM(Mobile Device Management,行動裝置管理)讓公司統一管理電腦、手機和平板:派送設定和 App、強制開啟加密,裝置遺失時可以遠端鎖定或清除。
這是其他三道防線的基礎。公司要先確定「這台裝置是我們的、由我們管理」,後面的檢查才有意義;沒有納管的裝置,就不該拿到存取公司資源的權限。想了解 MDM 怎麼導入,可以看〈Apple MDM 完整指南〉。
2. 持續檢查合規狀態
納管之後,還要確認裝置「現在」是健康的:
- 作業系統是不是最新版、有沒有安裝安全性更新
- 磁碟有沒有加密、螢幕鎖和密碼有沒有設定
- 防火牆、端點防護有沒有開著
- 電腦裡有沒有版本過舊的應用程式,例如還在用有已知弱點的瀏覽器版本
不合規的裝置會自動被限制存取範圍,等更新完、修好了再恢復。重點在「持續」檢查,不是一年盤點一次。
3. 上網防護與內容過濾,跟著裝置走
擋釣魚網站、惡意網域、可疑的下載,以前是辦公室防火牆的工作。在 Coffee Shop Networking 裡,這些檢查改在裝置上執行,或由裝置連到雲端服務執行,所以不論同仁連的是公司 Wi-Fi、家裡的網路還是手機熱點,規則都一樣。
公司也可以依政策過濾特定類別的網站,例如賭博、成人內容或高風險的檔案分享網站。攻擊常常偽裝成大家天天在用的軟體,像我們寫過的〈假 Zoom 安裝檔 CloudSyncD〉,所以防護要跟著裝置走,到哪裡都有。
4. 用 ZTNA 存取公司資源
ZTNA(Zero Trust Network Access,零信任網路存取)取代的是「連上 VPN 就進到整個內網」的做法:
- 一次只開一個應用程式:同仁連得到的,是被授權的系統,例如某個內部網站、某台檔案伺服器,而不是整個公司內網。
- 每次連線都檢查身分和裝置:用公司帳號加上多因素驗證(MFA)登入,同時確認裝置受管、合規;條件不符,就連不上。
- 其他流量照常走:只有連到公司資源的流量經過 ZTNA,看影片、開視訊會議直接走所在地的網路,不必全部繞回公司。
在辦公室裡也一樣:同仁坐在公司,連內部系統一樣要通過 ZTNA 的檢查,不會因為人在公司就自動放行。
換個地方上網,規則一樣嗎?
| 傳統做法(靠辦公室防火牆) | Coffee Shop Networking | |
|---|---|---|
| 在辦公室 | 連上公司網路,就看得到整個內網 | 跟在外面一樣,依身分和裝置狀態開放特定系統 |
| 在家 | 要連 VPN,常常所有流量都繞回公司 | 裝置自帶上網防護,公司系統用 ZTNA 連 |
| 咖啡廳、機場、飯店 | 沒連 VPN 時,幾乎沒有防護 | 跟在家、在辦公室的規則完全一樣 |
| 有人離職或裝置遺失 | 要改 VPN 密碼、檢查網路設定 | 停用帳號或把裝置移出管理,就連不上 |
| 裝置沒更新 | 進了公司網路一樣被信任 | 自動限制存取,更新後恢復 |
常見的三個誤會
誤會一:辦公室網路不重要了
剛好相反。Coffee Shop Networking 改變的是辦公室網路的角色,不是它的重要性。
印表機、監視器、門禁、會議室設備、智慧電視,這些設備裝不了 App,也做不了身分驗證,還是得靠辦公室網路照顧:
- 分區:員工、訪客、IoT 設備各走各的網路區段,彼此不能隨便互通。
- 只開必要的連線:例如印表機只接受列印,監視器主機不開到網路上。
- 快又穩:大家都在用雲端服務和視訊會議,頻寬和 Wi-Fi 品質直接影響工作。
換句話說,辦公室網路從「信任的邊界」,變成「快又穩的網路,再加上把裝不了 App 的設備管好」。網路分區怎麼規劃,可以參考〈辦公室網路規劃完整指南〉。
誤會二:要把 VPN 和防火牆全部拆掉
不用。NIST 和資安院都提醒,零信任是一段過程,不是一次大規模替換基礎架構,新舊做法會同時運作一段時間。
比較實際的順序,是先從最重要、最常從外面存取的系統開始,逐步改成看身分和裝置;舊系統暫時維持原本的做法,再慢慢移轉。防火牆也繼續保護辦公室網路,只是不再是唯一的一道防線。
誤會三:零信任就是不信任員工
零信任不信任的是「網路位置」,不是同事。對同仁來說,做得好的 Coffee Shop Networking 反而更方便:不用為了開一個檔案先連 VPN、等流量繞回公司,在哪裡工作體驗都一樣;裝置出狀況時,也會清楚知道哪裡要更新。
從哪裡開始?五個步驟
- 盤點:公司有多少台電腦、手機、平板?是公司配發還是個人裝置?資料放在雲端服務,還是公司的 NAS、檔案伺服器?
- 統一公司帳號,開啟 MFA:每個人用同一組公司帳號登入所有系統,並開啟多因素驗證。這是「看身分」的基礎。
- 裝置全部納管:公司裝置一律註冊 MDM,個人裝置用工作與私人資料分開的方式註冊;再訂好合規基準,例如系統版本、加密、螢幕鎖。
- 裝置加上上網防護:讓釣魚、惡意網站的防護和內容過濾跟著裝置走。
- 公司資源改用 ZTNA,辦公室網路做分區:新系統、重要系統優先改成依身分和裝置狀態開放;辦公室網路把員工、訪客、IoT 設備分開。
可立可怎麼協助
Coffee Shop Networking 要同時顧好「裝置」和「網路」兩端,可立可兩邊都有對應的服務:
- 裝置(Apple 裝置):可立可是全球唯一同時具備 Jamf Elite Partner、MSP 與 MSSP 三項認證的合作夥伴。Jamf Pro 管理 Mac、iPhone、iPad 並檢查合規狀態;Jamf Protect 提供端點防護、上網防護與內容過濾;Jamf Connect 讓同仁用公司帳號登入,並透過 ZTNA 存取公司的應用程式。可以由可立可協助導入,也可以交給我們託管。
- 公司帳號:整合 Okta、JumpCloud、Google Workspace 或 Microsoft Entra ID,統一登入與 MFA。
- 辦公室網路:KlickConnect 辦公室網路服務以 NaaS(Network as a Service,網路即服務)訂閱制交付,從規劃、施工到監控與維運一起負責,包含員工、訪客與 IoT 設備的網路分區。
公司同時有 Windows 或 Android 裝置,也可以一起規劃。
不確定公司現在離 Coffee Shop Networking 還有多遠?歡迎聯絡我們,我們可以從盤點開始協助。想進一步了解,請看 Jamf Apple 資安與裝置管理 和 KlickConnect 辦公室網路服務。