Jamf Threat Labs 在 2026 年 9 月 30 日公布一支新的 macOS 惡意程式,命名為 CloudSyncD。它偽裝成 Zoom 安裝檔,最值得注意的地方不在技術,而在安裝視窗的那張背景圖:它一步一步誘導你,親手放行一個 Mac 剛剛擋下來的程式。
研究團隊 9 月 15 日第一次看到它時,還是開發中的版本;兩天後,就出現接上真實伺服器的版本。以下用白話拆解它怎麼運作,以及企業可以在哪裡把它擋下來。
一、一個看起來很正常的 Zoom 安裝檔
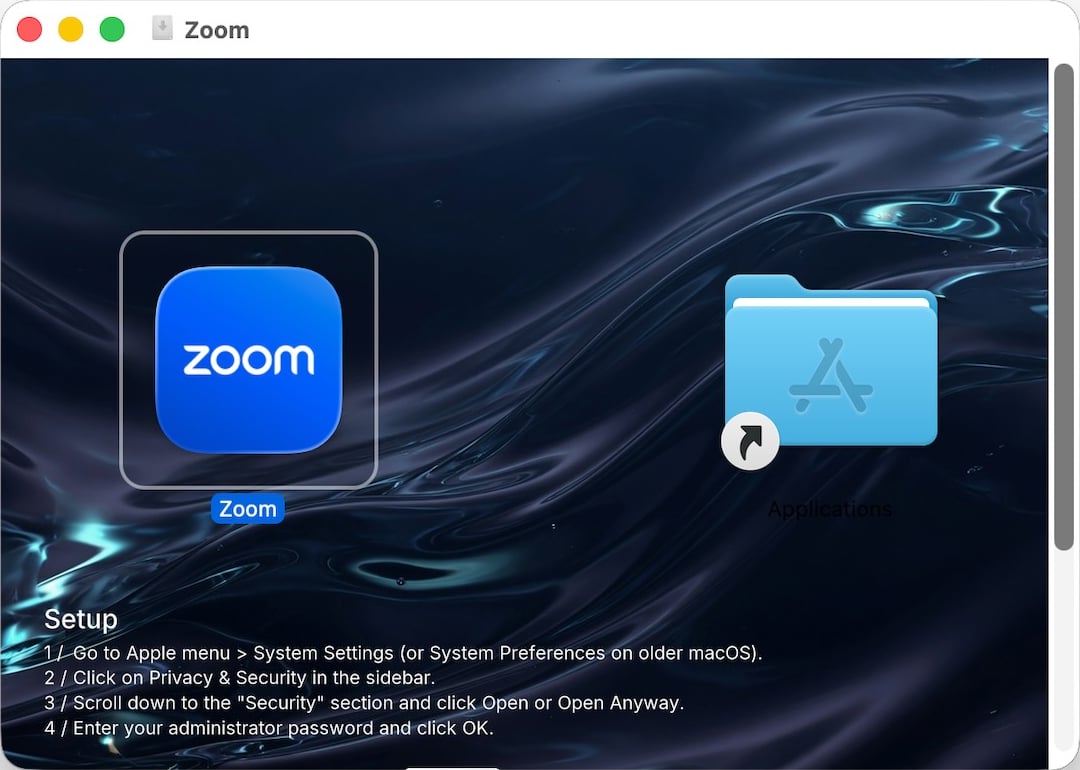
打開下載的磁碟映像檔(DMG),畫面跟一般 Mac 軟體的安裝視窗一模一樣:左邊是 Zoom 圖示,右邊是「應用程式」檔案夾的捷徑。
唯一不同的是背景圖。上面印著一份編號的「設定步驟」:打開「系統設定」,按一下「隱私權與安全性」,向下捲動到「安全性」,按「強制打開」,再輸入管理者密碼。
圖片來源:Jamf Threat Labs
為什麼要這樣做?因為這個 App 沒有經過 Apple 公證。正規的 Mac 軟體,開發者會向 Apple 登記身分,並把程式送去自動掃描惡意軟體,這個流程叫做公證。macOS 的 Gatekeeper 會檢查這件事,沒有公證的 App,按兩下打不開。
從 macOS Sequoia 開始,Apple 拿掉了「按右鍵選打開」這個捷徑,要放行被擋下的 App 只剩一條路:自己到系統設定按「強制打開」。CloudSyncD 的作者乾脆把這條路印在安裝視窗上,讓受害者以為這是安裝 Zoom 的正常步驟。
研究報告沒有說明這個安裝檔是怎麼散布出去的。但不管從哪裡來,「到系統設定放行」這一步都跳不過。
二、輸入密碼之後發生的事
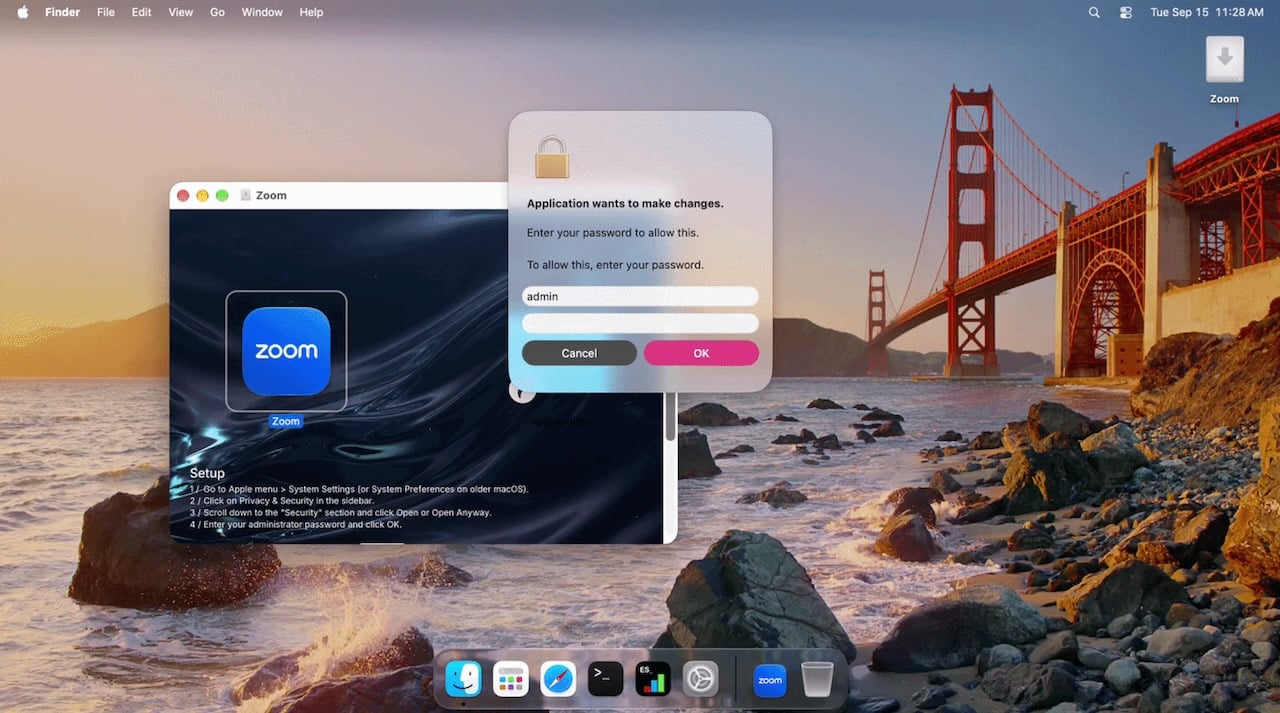
放行之後,App 會跳出一個授權視窗,標題寫著「Application wants to make changes.」,下面是「Enter your password to allow this.」,模仿 macOS 系統授權視窗的格式與用語。
圖片來源:Jamf Threat Labs
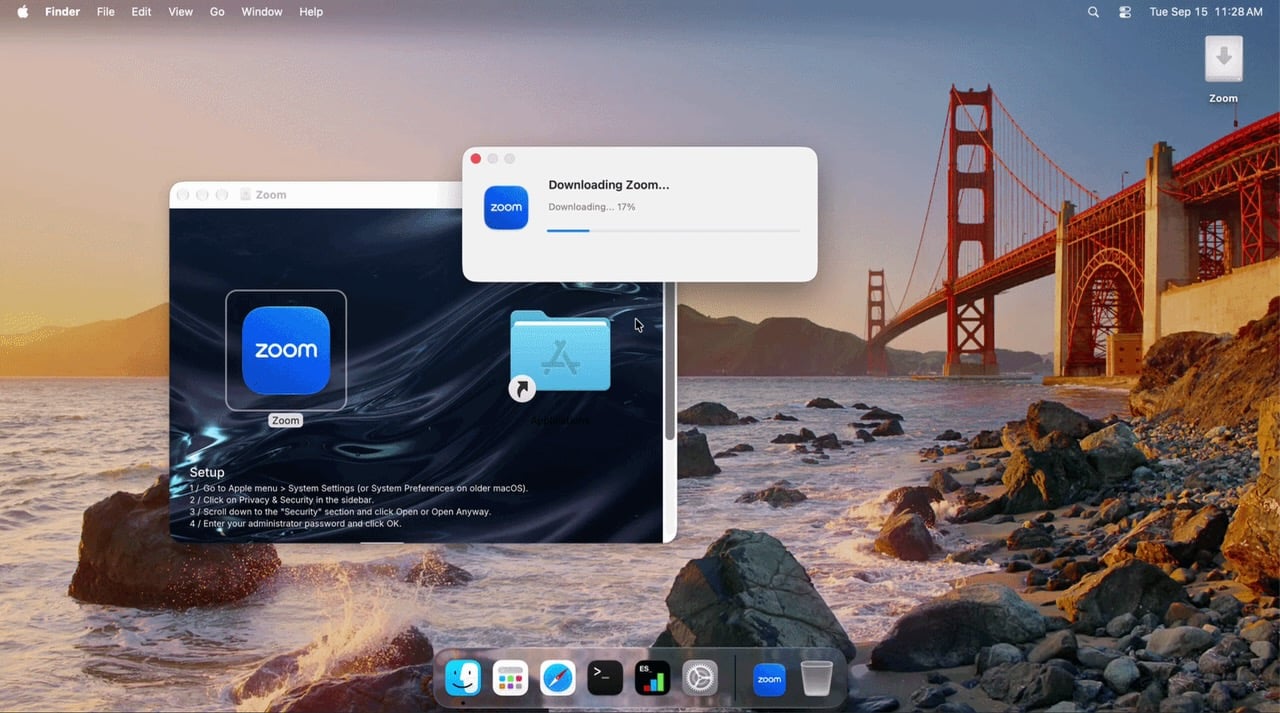
另一個視窗則顯示「Downloading Zoom...」的進度列,自己慢慢往前跑,背後其實沒有在下載任何東西。
圖片來源:Jamf Threat Labs
接下來的事情,使用者都看不到:
- 驗證密碼:它在背景用系統工具確認密碼是否正確,打錯就一直重跳,直到對了為止。
- 藏起密碼:把密碼寫進一個看起來像 Zoom 設定檔的檔案,夾在一長串亂碼中間。密碼從第幾個字開始、有多長,則用肉眼看不到的「零寬字元」記在版本號後面。打開檔案看,只會看到
1.0.0。 - 取得管理者權限:用剛拿到的密碼,以管理者身分啟動第二階段程式。這支程式不用另外下載,本來就包在安裝檔裡。
- 後門開始回報:第二階段就是 cloudsyncd 後門。它每 8 到 16 秒連回攻擊者的伺服器一次,網址偽裝成網頁常見的 jQuery 程式庫,看起來就像一般瀏覽網頁的流量。第一次連線會送出這台電腦的硬體型號、處理器、記憶體、macOS 版本、電腦名稱、使用者名稱與網路卡 MAC 位址。
之後,它就等著。攻擊者可以隨時丟一個程式過來,後門會直接以管理者權限執行。
三、它不偷資料,為什麼反而值得擔心
近年 Mac 上最常見的惡意程式是「竊資軟體」(infostealer),一進來就把瀏覽器密碼、鑰匙圈項目、加密貨幣錢包打包帶走。CloudSyncD 不是這一類:它沒有這些功能,騙到的密碼也不會傳出去,只在本機拿來取得權限。
這反而是它麻煩的地方:
- 它在佔位子:拿到管理者權限、安靜回報、等攻擊者決定下一步。研究期間攻擊者沒有送來任何任務,所以它還沒走到「把自己裝成背景常駐程式(daemon)」那一步。真正的動作,可能在大家都忘了這件事之後才發生。
- 名單擋不到:它連線的兩個伺服器網域都是 2011 年註冊的老網域,躲在 Cloudflare 後面,撰文時沒有任何防毒軟體把它們標為惡意。仰賴「已知惡意網址」名單的防護,這次對不到任何東西。
- 從測試到上線只花兩天:攻擊者動作很快,防守方不能等新聞出來才反應。
Jamf 在結論裡講得很直接:就算竊資軟體佔據了大部分版面,攻擊者仍然需要這種安靜潛伏、等到需要時才出手的工具。而它靠的,仍然是最古老的手法:開口跟使用者要密碼。
四、兩個關卡,都需要管理者權限
把整條流程攤開來看,CloudSyncD 要成功,必須通過兩個關卡:
- 按「強制打開」放行 App:需要管理者帳號與密碼。
- 以管理者身分啟動後門:需要騙到的這組密碼本身就有管理者權限。
如果員工平常用的是一般使用者帳號,第一關按下「強制打開」時,系統會要求輸入管理者的帳號與密碼。員工沒有,騙局就停在這裡。就算 App 用其他方式跑了起來,它騙到的也只是一組沒有管理者權限的密碼,第二關一樣過不去。
這不是專門對付 CloudSyncD 的特效藥,而是一個通用原則:攻擊者想要的權限,員工的日常帳號本來就不該有。
五、企業可以怎麼防
使用一般使用者帳號
最直接的一道。員工日常使用的帳號不具管理者權限,真的需要提權時,有時效、會留紀錄的臨時提權機制處理,而不是把管理者權限交給每個人。
給員工一個正規的軟體來源
員工會上網搜尋「Zoom 下載」,通常是因為公司沒有給他們更方便的管道。透過 MDM 的 Self Service 自助安裝入口,把 Zoom、瀏覽器、通訊軟體這些常用軟體的官方版本上架,員工點一下就能裝,也會自動更新。有了正規管道,就沒什麼理由再去外面找安裝檔。
用應用程式管控決定「哪些程式能跑」
macOS 27 內建應用程式允許清單,IT 可以規定哪些程式能執行,不在清單上的一律擋下,不必依賴使用者自己判斷。詳細介紹請看 OS 27 Mac 管理五件事。
端點防護看行為,不只看名單
Jamf 表示,在 Jamf for Mac 中把 Threat Prevention、Advanced Threat Controls 與 Web Protection 設為 Block and Report,可以協助阻止類似威脅執行。既然這次的伺服器網域在撰文時沒有任何偵測,看行為就更重要:一個非 Apple 的程式在背景驗證使用者密碼,接著用管理者權限從暫存檔案夾啟動另一支程式,這個行為樣態本身就是警訊。
讓員工記住一個判斷原則
正規軟體不會叫你去系統設定按「強制打開」。 Zoom 官網的安裝檔經過 Apple 公證,可以正常打開。如果一個知名軟體被系統擋下,問題出在檔案,不在你的電腦。任何安裝畫面要你繞過系統警告,都應該停下來,通報 IT。
給 IT 與資安團隊:快速檢查點
- 封鎖網域:
orchid-led[.]com、bjzhishang[.]com,兩者使用相同的偽裝路徑/macos/jquery.js - 檢查檔案夾:使用者家目錄下的
~/.local/share/cloudsync/。裡面的sync.err是後門的加密紀錄檔,可以還原伺服器位址與回報紀錄。 - 檢查假設定檔:
~/.config/zoom/data.json或~/.config/cloudsync/data.json,版本欄位後面帶有零寬字元 - 完整入侵指標(IOC):檔案雜湊值、加密金鑰與觀察到的指令列,請見 Jamf Threat Labs 原文文末清單
可立可如何協助您
可立可是全球唯一同時具備 Jamf Elite Partner、MSP 與 MSSP 三項認證的合作夥伴,在半導體、電子製造、金融、政府與教育領域累積多年 Apple 裝置管理導入經驗。
- 帳號權限規劃:日常使用預設只有使用者權限,僅有必要的使用者或情境才能提權成為管理者,並保留提權稽核紀錄
- Self Service 軟體目錄:常用軟體的官方版本上架並持續更新,員工不必再上網找安裝檔
- 應用程式管控:規劃 macOS 27 允許清單,涵蓋公司軟體自帶的更新程式與輔助程式,不弄壞工作流程
- 託管服務(MSP/MSSP):讓威脅防護政策、帳號權限與軟體來源持續維持在正確狀態、有監控,變成例行的服務成果
延伸閱讀:OS 27 Mac 管理五件事 · Mac 也會被駭嗎? · 認識 macOS 幕後的安全機制
聯繫可立可 預約免費諮詢,一起檢視貴公司 Mac 機隊的帳號權限與軟體來源。