2026 年 10 月,很多公司的 IT 窗口都收到同一則提醒:群暉(Synology)NAS 出事了。10 月 22 日,群暉公布 PHP2Shell 漏洞;10 月 29 日,群暉證實有攻擊者鎖定沒有更新的 NAS,把檔案加密、勒索贖金。再往前一點,8 月有駭客在 Telegram 兜售台灣多處監視器的即時畫面。
NAS 存著公司的合約、設計稿和財務資料;監視器主機錄著辦公室、店面和倉庫的一舉一動。它們被攻擊的方式不太一樣,背後卻是同一個問題:這些設備的門,直接開在網際網路上。
最近發生了什麼事
群暉 NAS:PHP2Shell 與 .L0CK3D 勒索潮
- PHP2Shell(10 月 22 日):群暉的資安公告把這兩個漏洞列為最高的「重大」等級,影響 Web Station、WordPress、Synology Calendar、Mail Station 等需要 PHP 的套件,攻擊者可以從遠端在 NAS 上執行任意程式。
- 勒索攻擊(10 月 29 日):群暉在新聞稿中表示,攻擊者利用 2024 年 12 月就已修補的弱點,鎖定還在使用舊版 DSM(NAS 的作業系統)的裝置,加密資料並勒索贖金。受害者的檔案會被改成 .L0CK3D 副檔名。
- 受害者的共同點:資安媒體整理受害案例後發現,多數受害 NAS 的登入頁面可以直接從網際網路連到。有的是在路由器上設了連接埠轉發,有的是開了 UPnP,讓設備自己把門打開。
- 官方建議:香港電腦保安事故協調中心(HKCERT)11 月 2 日發布警報,建議避免把 NAS 管理介面直接暴露在網際網路上,停用不必要的服務與連接埠轉發,並限制遠端存取。
PHP2Shell 是否被用在這波勒索攻擊,目前沒有公開證據,兩件事應該分開看。但同一個月接連發生,提醒的是同一件事。
監視器:畫面被看光、被兜售
- 2026 年 8 月:Telegram 上的駭客群組宣稱取得台灣警察局監控系統的存取權,能同時看到約 900 支攝影機的即時影像,並公開兜售。警政署清查後澄清,外流的畫面不是警方建置的路口監視器。台南市政府隨後要求相關業者關閉有風險的系統、更換密碼並加強防火牆。
- 2025 年 12 月,南韓:警方公布約 12 萬台網路攝影機遭入侵,嫌犯利用簡單、重複的弱密碼登入,把住家、診所等場所的影像賣到海外網站。
問題不是設備爛,是門開在大馬路邊
把 NAS 想成公司的檔案櫃,把監視器主機想成警衛室。平常它們都好好地放在公司裡面。
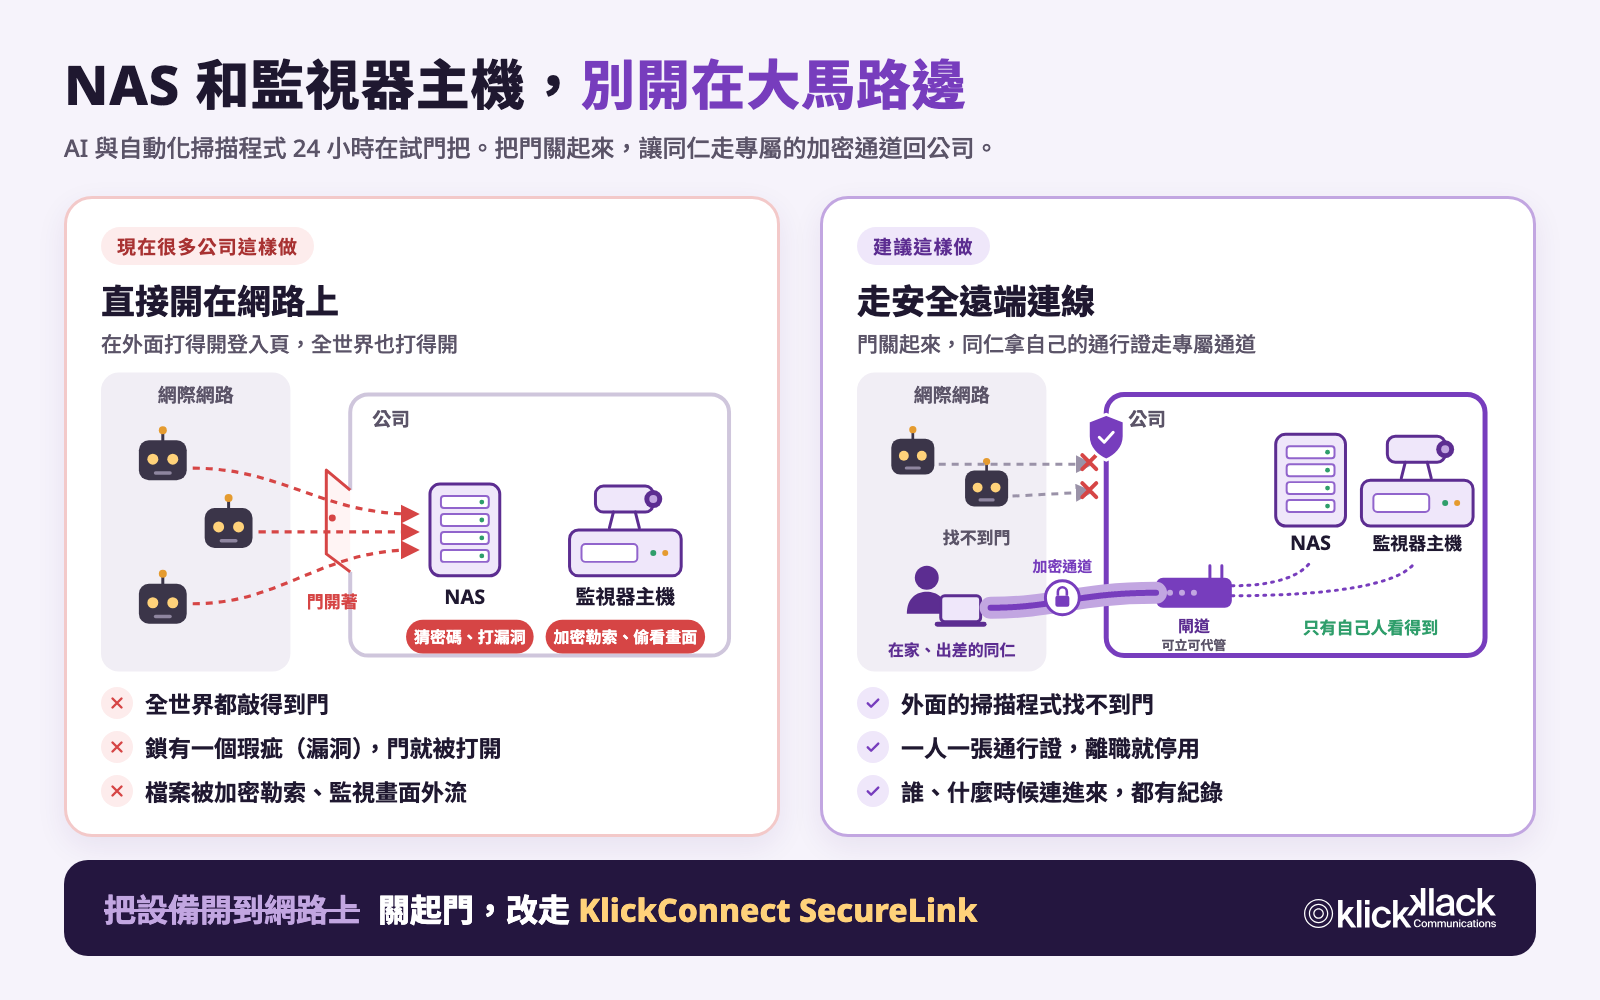
但為了在家也能拿檔案、用手機看監視畫面,很多公司設定了「從外面也能連」。這就像把檔案櫃的門搬到大馬路邊,只靠一把鎖(密碼)擋住外人。
網路上有大量自動化程式,24 小時不停地掃描每一個位址,看到門就試。它們不挑對象,不會因為你是小公司就跳過。找到門之後,有兩種方式可以進來:
- 鎖有瑕疵:也就是漏洞。設備程式有缺陷時,攻擊者可能根本不需要你的密碼。從漏洞公開到你完成更新之間,這扇門都是沒鎖的。這次群暉的勒索攻擊,用的是 2024 年 12 月就修好的漏洞,將近兩年沒更新的 NAS 就這樣中招。
- 鑰匙太好猜:出廠預設密碼沒改、密碼是 1234 或公司名稱,或是好幾個人共用同一組帳號。
AI 讓敲門的人更多、更快
以前要入侵一台設備,得有懂技術的人花時間研究、一個一個目標慢慢試;現在,很多步驟都能交給 AI 自動完成。
- 攻擊幾乎可以全自動:AI 公司 Anthropic 在 2025 年 11 月揭露,一個研判由中國國家支持的駭客組織,利用 AI 工具對全球約 30 個目標發動攻擊。整個行動有八到九成由 AI 自己完成,人只在四到六個關鍵時刻下決定;高峰時 AI 發出數千個請求,常常一秒好幾個,這是人力做不到的速度。
- 台灣政府機關也遇上了:數位發展部 2026 年 8 月證實,境外駭客結合 AI 代理工具(AI Agent)攻擊政府機關。數發部指出,AI Agent 能快速串聯多種攻擊手法,還會拿備援、測試這類次要系統當跳板,讓攻擊「速度快、成本低及規模大」。
- 資安事件量暴增三倍:在 2026 年 11 月 3 日的台灣資安通報應變年會上,奧義賽博(CyCraft)共同創辦人暨技術長邱銘彰(Birdman)表示,攻擊者已全面利用 AI 進行自動化滲透,資安事件量比過去暴增三倍。
對中小企業來說,這代表兩件事。第一,以前駭客的時間有限,會挑值得下手的大目標;現在 AI 不會累,也不在乎對象大小,網路上每一扇開著的門都會被試過一遍。第二,攻擊變快了,從漏洞公開到被拿來攻擊,留給你更新的時間也跟著變短。邱銘彰給企業的第一個建議,正是縮小對外的攻擊面,也就是減少開在網路上的門。
你的公司是不是也這樣?
下面這些情況很常見,很多公司並不知道自己已經把門開在路邊:
- 為了在家也能存取檔案,在路由器上把 NAS 的連接埠開出去,或是開了 UPnP 讓設備自己開門。
- 監視器廠商安裝時,為了讓老闆用手機看畫面,直接把監視器主機開到網路上。
- 廠商說要把設備直接接在中華電信的數據機上,讓它有一個自己的對外 IP(就像網路上的門牌號碼)。這樣設備前面連路由器和防火牆都沒有,等於直接站在大馬路上。
- 設備的登入密碼還是出廠預設,或是好幾個人共用同一組帳號。
- 設備已經好幾年沒更新,甚至原廠已經停止支援。
不確定的話,做一個測試:拿起手機關掉 Wi-Fi、改用行動網路,打得開 NAS 或監視器主機的登入頁嗎?如果打得開,全世界也打得開。
正確做法:把門關起來,走專屬通道
要從外面安全連回公司,最常見的做法是 VPN(Virtual Private Network,虛擬私人網路)。它會在同仁的裝置和公司之間建立一條加密通道,就像一條只有自己人能走的地下通道。NAS 和監視器主機留在公司裡面,外面看不到門在哪裡;同仁拿著自己的通行證走這條通道回到公司,連上之後,就跟坐在辦公室裡一樣。
- 外面找不到門:設備不再對網際網路公開,掃描程式沒有門可以敲。
- 一人一張通行證:每個人用自己的,有人離職或手機遺失,停掉那一張就好。
- 全程加密:在咖啡廳、飯店用 Wi-Fi,通道裡的資料也不會被偷看。
關起門不代表就不用更新。NAS 和監視器主機一樣要定期更新、使用強密碼、開啟兩步驟驗證,並保留離線備份。安全遠端連線讓門不容易被找到,這些習慣則是第二道、第三道防線。
KlickConnect SecureLink:讓安全連線跟登入 Google 一樣簡單
很多公司知道 VPN 比較安全,卻遲遲沒有導入,或導入了也用得不好:設定麻煩、大家共用一組帳號、有人離職忘了收回,出事時也查不到是誰連進來的。
KlickConnect SecureLink 是可立可的安全遠端連線服務,搭配可立可代管的辦公室網路,讓 VPN 變成同仁自己就能設定、公司自己就能管理的工具。
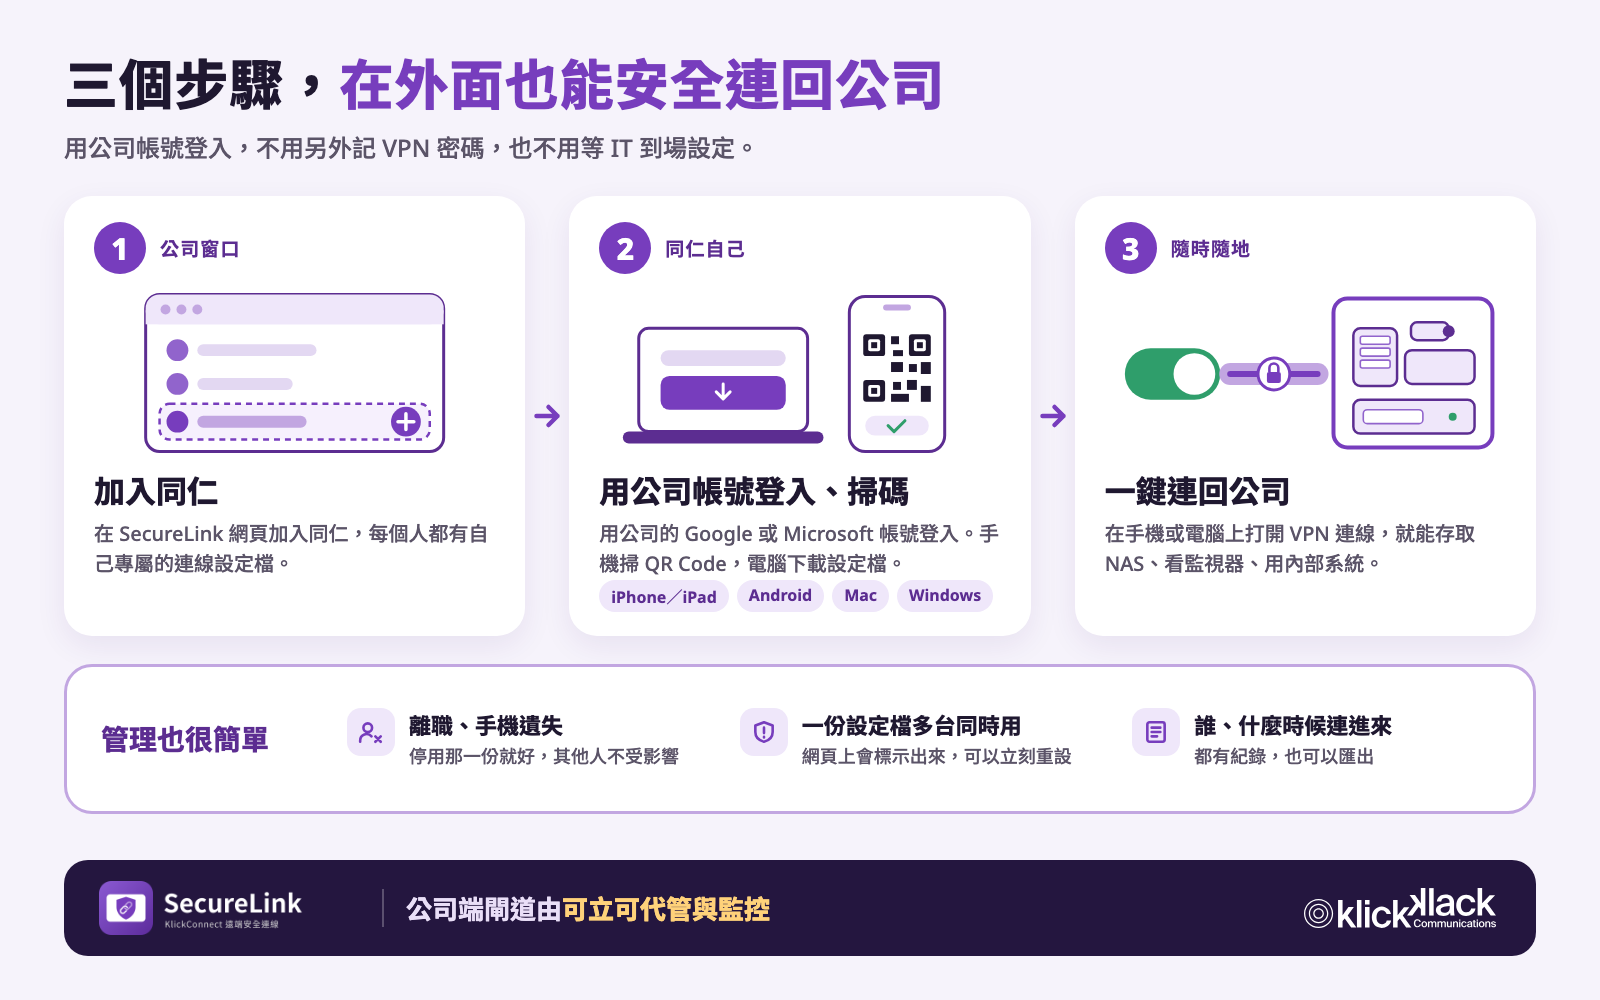
- 用公司帳號登入:同仁用公司的 Google 或 Microsoft 帳號登入,也可以用 Email 收登入連結,不用另外記一組 VPN 密碼。
- 自己設定,不用等 IT:手機掃 QR Code、電腦下載連線設定檔,匯入 VPN App 就能用,iPhone、iPad、Android、Mac、Windows 都支援。
- 一人一份,不能轉借:每份連線設定檔只屬於一個人,指派後不能換人。同一份如果被好幾台裝置同時使用,網頁上會標示出來,可以立刻重設。
- 人員異動,網頁上就能處理:新進同仁加入、離職同仁停用,公司窗口在 SecureLink 網頁上就能完成,不用等廠商。
- 重要動作再確認一次身分:下載設定檔、顯示 QR Code 前,如果距離上次驗證超過 10 分鐘,要再驗證一次身分,避免沒鎖的電腦被別人拿去下載。
- 誰連進來,都有紀錄:誰在什麼時候、從哪裡連進來,都有紀錄可以匯出;操作紀錄只能新增、不能修改,稽核時拿得出來。
- 公司端閘道由可立可負責:閘道的設定、監控與維運都由可立可處理;閘道離線時,同仁的 SecureLink 頁面上也會出現提示。
今天就可以做的六件事
- 從外面測一次:手機關掉 Wi-Fi、改用行動網路,試著打開 NAS 或監視器主機的登入頁。
- 把門關起來:刪除路由器上指向這些設備的連接埠轉發,並關閉 UPnP;直接接在數據機上的設備,改接到有防火牆的路由器後面。
- 遠端存取改走 VPN:讓同仁透過安全遠端連線回公司,不再直接從網路連進來。
- 更新:把 DSM、韌體與套件更新到最新版本;原廠已停止支援的設備,規劃汰換。
- 整理帳號:改掉預設密碼、開啟兩步驟驗證,每個人用自己的帳號。
- 保留離線備份:重要資料保留一份離線備份,並定期試著還原。
可立可:遠端連線,也是網路的一部分
可立可專注企業網路服務超過十年。KlickConnect 以 NaaS(Network as a Service)的方式交付辦公室網路,從規劃、設備、監控到長期維運一次到位;SecureLink 則把遠端連線也納入同一套代管服務,讓同仁在任何地方都能安全連回公司,不必把 NAS 和監視器主機開給全世界。
不確定公司的 NAS 或監視器主機有沒有開在網路上?歡迎聯絡我們,我們可以協助檢查,並規劃改走安全遠端連線。也可以進一步了解 KlickConnect 辦公室網路服務。